AI maakt phishingaanvallen steeds moeilijker te herkennen
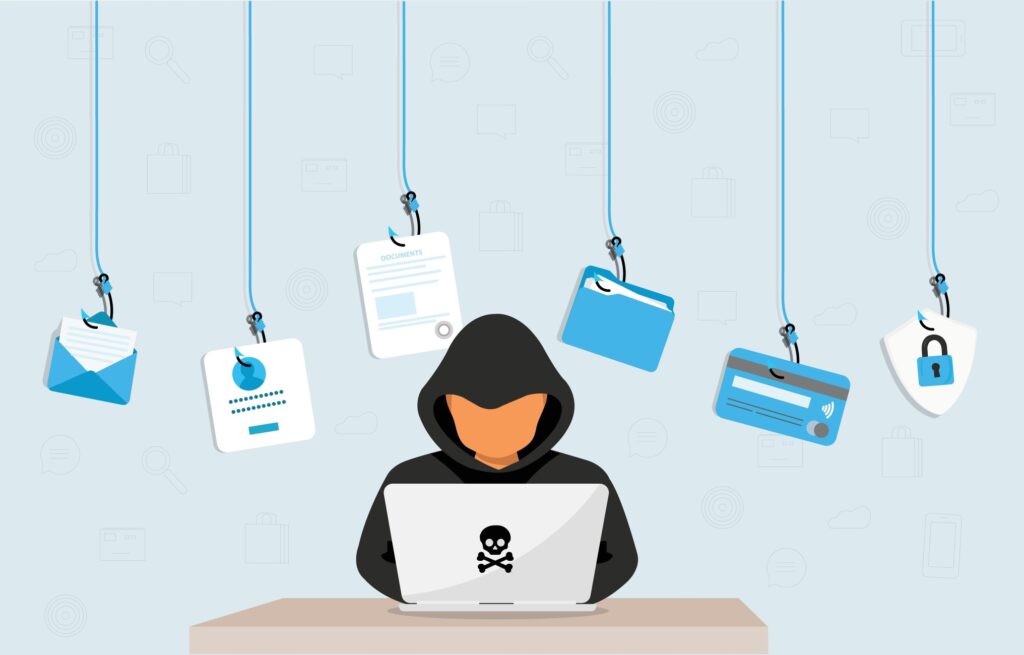
Phishingaanvallen worden steeds geavanceerder door de inzet van AI-technologie. Cybercriminelen gebruiken AI om e-mails te personaliseren, deepfake-technologie toe te passen en traditionele verdedigingen te omzeilen, waardoor zelfs ervaren werknemers in de val kunnen lopen.
Op deze pagina
Waar phishing vroeger draaide om massamails met generieke inhoud, worden phishingaanvallen nu steeds persoonlijker. AI-tools maken gebruik van openbare informatie, zoals sociale media en bedrijfswebsites, om e-mails te genereren die specifiek gericht zijn op individuele ontvangers. Zo kunnen criminelen berichten opstellen die volledig zijn afgestemd op de functie, stijl en recente activiteiten van een doelwit. Hierdoor wordt het bijna onmogelijk om kwaadaardige e-mails van echte communicatie te onderscheiden.
Een andere zorgwekkende ontwikkeling is het gebruik van deepfake-technologie. Cybercriminelen kunnen hiermee realistische audio- en videoberichten maken die bijvoorbeeld stemmen en gezichten van leidinggevenden imiteren. Deze techniek wordt al ingezet om grootschalige fraude te plegen, zoals het overtuigen van bedrijven om grote sommen geld over te maken. Naarmate deze technologie verder verbetert, worden zulke aanvallen moeilijker te detecteren.
Daarnaast kan AI traditionele beveiligingssystemen omzeilen door phishingmails te laten lijken op legitieme communicatie. Machine learning-algoritmen analyseren en imiteren de patronen van gewone e-mails, waardoor phishingcampagnes effectiever en moeilijker te detecteren worden.
Verdediging tegen AI-phishing
Om deze geavanceerde phishingaanvallen tegen te gaan, moeten organisaties investeren in een gelaagde beveiligingsstrategie. Dit begint met regelmatige training van werknemers, zodat zij subtiele signalen van phishing leren herkennen. Cyberbeveiligingstools die afwijkende e-mailpatronen of verdachte metadata kunnen detecteren, zijn ook essentieel.
Daarnaast kan een zero-trust beveiligingsmodel bijdragen aan het beperken van schade. Dit model beperkt de toegang tot gevoelige systemen en gegevens, zodat criminelen zelfs bij een geslaagde aanval niet direct toegang hebben tot het hele netwerk.
AI maakt phishingaanvallen moeilijker te bestrijden, maar met een combinatie van technologie, training en een strategische aanpak kunnen organisaties de risico’s aanzienlijk verminderen.
Cédric Van Loon Journalist
Cédric Van Loon schrijft sinds 2019 voor Schoolit over de apps, toestellen en AI-tools waarmee scholen werken, van NotebookLM tot Chromebooks. Hij ging langs bij De Liereling, de eerste Digital School van de Benelux, en test laptops voor de klas. Bij ITdaily volgt hij de digitale werkplek en datacenters.
Meer in Veiligheid
 Cyberaanval bij Bernardusscholen Oudenaarde: data van 4.200 leerlingen en personeel gestolen6 oktober 2026
 Onderwijs blijft doelwit: 85% van ransomware-aanvallen mikt op identiteit8 september 2026
 Smartschool waarschuwt voor nep-extensie die persoonsgegevens doorsluist19 juni 2026
 Waarom cybercriminelen scholen steeds aantrekkelijker vinden4 juni 2026